Domain fussball-song.de kaufen?
Wir ziehen mit dem Projekt
fussball-song.de um.
Sind Sie am Kauf der Domain
fussball-song.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fussball-song.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Greulich, Matthias: Fußball-TaktikFußball-Taktik , Fußball verstehen durch Strategie- und Taktik-Analyse Spielsysteme, Timing, Matchplan: Moderner Fußball ist vor allem durch taktische Raffinesse geprägt. Zuschauer und Fußballfans möchten heute mehr über ein Spiel erfahren als nur das Ergebnis und die Torschützen. Sie möchten wissen, was auf der Taktiktafel stand, sie wollen verstehen, wie Fußball-Trainer wie Jürgen Klopp, Pep Guardiola oder Thomas Tuchel "ticken". Welcher ausgeklügelte Plan steckt hinter einer Mannschaftsaufstellung? Warum hat der Trainer die Mannschaft nach der Pause umgestellt? Was bedeuten Begriffe wie "dynamische Dreierkette" und "abkippender Stürmer"? Und wie sieht überhaupt ein Fußball-Training ohne Ball und Gegner aus? Alle Strategien im Blick: von Torwart über Abwehr und Mittelfeld bis zum Sturm Fußball-Taktik auch für Laien: Gegner einschätzen & Match-Plan entwickeln Fußball-Grundlagen: alles, was Sie schon immer über Spiel-Analyse wissen wollen - auch kapitelweise lesbar Unterhaltsame Anekdoten aus dem echten Spielbetrieb "hinter den Kulissen" Ideales Geschenkbuch für Fußball-Fans, echte Trainer und alle Co-Bundestrainer! Die Strategie-Geheimnisse der Trainer und Fußball-Profis Das Autorenduo Matthias Greulich und Elmar Neveling liefert keine trockene und komplexe Fußball-Theorie. Hier geht es um nicht um Fußball-Regeln, sondern um Vorhersagen und Strategien und natürlich auch um schmutzige Taktiken wie geplante Fehlpässe und darum, wie der FC Bayern zu knacken ist. In aufschlussreichen Gesprächen mit ehemaligen Nationalspielern, Fußball-Experten, und Bundesliga-Trainern erhalten Sie einen fundierten und authentischen Einblick in die Vorgehensweise moderner Fußball-Strategen. Ob Spieltaganalyse und Kaderdiskussion, ob Spielbeobachtung im Stadion oder von der Couch - das Taktikwissen aus diesem komplett überarbeiteten Standardwerk wird Ihnen einen völlig neuen Blick auf das Spiel eröffnen! , Zündkabel & Zündspulenstecker > Zünd- & Glühanlagen19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hoffmann, Henning: Feuerkampf und TaktikFeuerkampf und Taktik , Das Buch an den vier wesentlichen Teilbereichen des taktischen Schusswaffengebrauchs aus: Psyche, Taktik, Schießtechnik und Ausrüstung. Mit diesem ganzheitlichen Ansatz hat das Buch nicht nur im deutschsprachigen Raum Alleinstellungscharakter. Erfolgreiches Agieren in einer bewaffneten Konfrontation wird erst durch eine entsprechende Bewusstseinshaltung ermöglicht. Im Buch werden Instrumente beschrieben, wie Gebrauchswaffenträger von Militär, Polizei aber auch der Privatier ihre Wahrnehmungsfähigkeit und psychische Stabilität trainieren können. Ein Schwerpunkt des Buches ist dem Themenbereich Taktik gewidmet sowie der Anwendung der vier taktischen Grundprinzipien Bewegung, Deckung, Entfernung und Kommunikation. Ferner ist es ein Anliegen des Buches, dem Leser zu vermitteln, dass der materielle Aspekt; die Ausrüstung; bei weitem nicht den Stellenwert einnimmt, der ihm gemeinhin zugeordnet wird. Während Gabriel Suarez schon in der ersten Auflage ein Vorwort an die Leserschaft richtete, konnte mit Paul Howe ein weiteres Schwergewicht der US-amerikanischen Ausbildungsszene als Vorwortgeber für die folgende Auflage gewonnen werden. Henning Hoffmann gilt als langjähriger Kenner der Schießausbildungsszene in den USA sowie in Europa. Er hat bisher über 100 Fachartikel veröffentlicht und ist selbst Lehrgangsleiter bei Akademie 0/500, dem deutschen Marktführer für Schießausbildung. , Spurstangen & -köpfe > Radaufhängung, Federung & Lenkung , Auflage: 4. Auflage, unveränderte 5. Auflage 2015, Erscheinungsjahr: 201406, Produktform: Kartoniert, Autoren: Hoffmann, Henning, Auflage: 15005, Auflage/Ausgabe: 4. Auflage, unveränderte 5. Auflage 2015, Seitenzahl/Blattzahl: 285, Abbildungen: zahlreiche, meist farbige Abbildungen, Fachkategorie: Naturwissenschaften, allgemein, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Angeln, Jagen, Schießen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Blätterdach GmbH, Verlag: Blätterdach GmbH, Verlag: Blätterdach GmbH, Länge: 207, Breite: 143, Höhe: 16, Gewicht: 526, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: A13657980, Vorgänger EAN: 9783936632576, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man als Fanblock am effektivsten seine Mannschaft unterstützen und die Stimmung im Stadion anheizen?
Durch laute Gesänge, Choreographien und Fahnen sorgen Fans für eine mitreißende Atmosphäre im Stadion. Zudem ist es wichtig, die Mannschaft kontinuierlich anzufeuern und sie bei jedem Spiel zu unterstützen. Auch das gemeinsame Feiern von Toren und Siegen trägt dazu bei, die Stimmung im Fanblock zu steigern und die Spieler zu motivieren. **
-
Was sagt ein Schiedsrichter beim Elfmeter?
Ein Schiedsrichter sagt beim Elfmeter in der Regel den Spielern, dass sie warten sollen, bis er das Signal gibt, den Ball zu schießen. Er kann auch den Spielern sagen, dass sie innerhalb des Strafraums bleiben und den Ball nicht vorwärts bewegen dürfen, bevor er geschossen wurde. Nachdem der Elfmeter ausgeführt wurde, kann der Schiedsrichter das Ergebnis des Elfmeters verkünden, zum Beispiel ob das Tor erzielt wurde oder nicht. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **


Was macht ein Fussball Trainer?
Ein Fußballtrainer ist verantwortlich für die Planung und Durchführung von Trainingseinheiten, um die Spieler taktisch und körperlich fit zu halten. Er analysiert Spiele und Gegner, um die beste Strategie für das Team zu entwickeln. Ein Trainer motiviert und führt die Spieler, um ihr volles Potenzial auszuschöpfen und das Team zu Erfolg zu führen. Er ist auch für die Aufstellung der Spieler und die taktischen Entscheidungen während des Spiels verantwortlich. Letztendlich ist es die Aufgabe eines Fußballtrainers, das Team zu organisieren, zu coachen und zu unterstützen, um gemeinsame Ziele zu erreichen. **
Wie viele Schiedsrichter gibt es im Fussball?
Im Fußballspiel gibt es normalerweise drei Schiedsrichter, die das Spiel leiten: den Hauptschiedsrichter und zwei Linienrichter. Der Hauptschiedsrichter ist für die Gesamtüberwachung des Spiels verantwortlich, während die Linienrichter die Einhaltung der Abseitsregel überwachen und bei Entscheidungen des Hauptschiedsrichters assistieren. In einigen Spielen auf höherem Niveau kann es auch zusätzliche Schiedsrichter geben, die beispielsweise die Videoüberprüfung unterstützen. Insgesamt tragen die Schiedsrichter dazu bei, Fairness und Einhaltung der Regeln während des Spiels zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
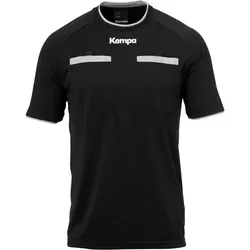
Kempa Schiedsrichter Trikot schwarz SDas Kempa Schiedsrichter Trikot besteht zu 100% aus Polyester und passt optimal zur Schiedsrichter Shorts von Kempa. Für den direkten Feuchtigkeitstransport an die Oberfläche kommt das atmungsaktive Funktionspolyester auf, das zudem sehr schnell trocknet und pflegeleicht ist. Durch das schlichte Design, passend zu jedem Schiedsrichter Outfit, kann das Trikot vielseitig kombiniert werden. Produktdetails: Rundhalsausschnitt und Ärmelöffnung mit Kontrastbündchen Brusttaschen mit Klettverschlüssen und Kontrastbündchen elastische Kempa- und K-Label-Aufdrucke Material: 100% Polyester33,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Greulich, Matthias: Fußball-TaktikFußball-Taktik , Fußball verstehen durch Strategie- und Taktik-Analyse Spielsysteme, Timing, Matchplan: Moderner Fußball ist vor allem durch taktische Raffinesse geprägt. Zuschauer und Fußballfans möchten heute mehr über ein Spiel erfahren als nur das Ergebnis und die Torschützen. Sie möchten wissen, was auf der Taktiktafel stand, sie wollen verstehen, wie Fußball-Trainer wie Jürgen Klopp, Pep Guardiola oder Thomas Tuchel "ticken". Welcher ausgeklügelte Plan steckt hinter einer Mannschaftsaufstellung? Warum hat der Trainer die Mannschaft nach der Pause umgestellt? Was bedeuten Begriffe wie "dynamische Dreierkette" und "abkippender Stürmer"? Und wie sieht überhaupt ein Fußball-Training ohne Ball und Gegner aus? Alle Strategien im Blick: von Torwart über Abwehr und Mittelfeld bis zum Sturm Fußball-Taktik auch für Laien: Gegner einschätzen & Match-Plan entwickeln Fußball-Grundlagen: alles, was Sie schon immer über Spiel-Analyse wissen wollen - auch kapitelweise lesbar Unterhaltsame Anekdoten aus dem echten Spielbetrieb "hinter den Kulissen" Ideales Geschenkbuch für Fußball-Fans, echte Trainer und alle Co-Bundestrainer! Die Strategie-Geheimnisse der Trainer und Fußball-Profis Das Autorenduo Matthias Greulich und Elmar Neveling liefert keine trockene und komplexe Fußball-Theorie. Hier geht es um nicht um Fußball-Regeln, sondern um Vorhersagen und Strategien und natürlich auch um schmutzige Taktiken wie geplante Fehlpässe und darum, wie der FC Bayern zu knacken ist. In aufschlussreichen Gesprächen mit ehemaligen Nationalspielern, Fußball-Experten, und Bundesliga-Trainern erhalten Sie einen fundierten und authentischen Einblick in die Vorgehensweise moderner Fußball-Strategen. Ob Spieltaganalyse und Kaderdiskussion, ob Spielbeobachtung im Stadion oder von der Couch - das Taktikwissen aus diesem komplett überarbeiteten Standardwerk wird Ihnen einen völlig neuen Blick auf das Spiel eröffnen! , Zündkabel & Zündspulenstecker > Zünd- & Glühanlagen19,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hoffmann, Henning: Feuerkampf und TaktikFeuerkampf und Taktik , Das Buch an den vier wesentlichen Teilbereichen des taktischen Schusswaffengebrauchs aus: Psyche, Taktik, Schießtechnik und Ausrüstung. Mit diesem ganzheitlichen Ansatz hat das Buch nicht nur im deutschsprachigen Raum Alleinstellungscharakter. Erfolgreiches Agieren in einer bewaffneten Konfrontation wird erst durch eine entsprechende Bewusstseinshaltung ermöglicht. Im Buch werden Instrumente beschrieben, wie Gebrauchswaffenträger von Militär, Polizei aber auch der Privatier ihre Wahrnehmungsfähigkeit und psychische Stabilität trainieren können. Ein Schwerpunkt des Buches ist dem Themenbereich Taktik gewidmet sowie der Anwendung der vier taktischen Grundprinzipien Bewegung, Deckung, Entfernung und Kommunikation. Ferner ist es ein Anliegen des Buches, dem Leser zu vermitteln, dass der materielle Aspekt; die Ausrüstung; bei weitem nicht den Stellenwert einnimmt, der ihm gemeinhin zugeordnet wird. Während Gabriel Suarez schon in der ersten Auflage ein Vorwort an die Leserschaft richtete, konnte mit Paul Howe ein weiteres Schwergewicht der US-amerikanischen Ausbildungsszene als Vorwortgeber für die folgende Auflage gewonnen werden. Henning Hoffmann gilt als langjähriger Kenner der Schießausbildungsszene in den USA sowie in Europa. Er hat bisher über 100 Fachartikel veröffentlicht und ist selbst Lehrgangsleiter bei Akademie 0/500, dem deutschen Marktführer für Schießausbildung. , Spurstangen & -köpfe > Radaufhängung, Federung & Lenkung , Auflage: 4. Auflage, unveränderte 5. Auflage 2015, Erscheinungsjahr: 201406, Produktform: Kartoniert, Autoren: Hoffmann, Henning, Auflage: 15005, Auflage/Ausgabe: 4. Auflage, unveränderte 5. Auflage 2015, Seitenzahl/Blattzahl: 285, Abbildungen: zahlreiche, meist farbige Abbildungen, Fachkategorie: Naturwissenschaften, allgemein, Warengruppe: HC/Naturwissenschaften/Technik allg., Fachkategorie: Angeln, Jagen, Schießen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Blätterdach GmbH, Verlag: Blätterdach GmbH, Verlag: Blätterdach GmbH, Länge: 207, Breite: 143, Höhe: 16, Gewicht: 526, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: A13657980, Vorgänger EAN: 9783936632576, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0250, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Wie kann man als Fanblock am effektivsten seine Mannschaft unterstützen und die Stimmung im Stadion anheizen?
Durch laute Gesänge, Choreographien und Fahnen sorgen Fans für eine mitreißende Atmosphäre im Stadion. Zudem ist es wichtig, die Mannschaft kontinuierlich anzufeuern und sie bei jedem Spiel zu unterstützen. Auch das gemeinsame Feiern von Toren und Siegen trägt dazu bei, die Stimmung im Fanblock zu steigern und die Spieler zu motivieren. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kempa Schiedsrichter Trikot schwarz XLDas Kempa Schiedsrichter Trikot besteht zu 100% aus Polyester und passt optimal zur Schiedsrichter Shorts von Kempa. Für den direkten Feuchtigkeitstransport an die Oberfläche kommt das atmungsaktive Funktionspolyester auf, das zudem sehr schnell trocknet und pflegeleicht ist. Durch das schlichte Design, passend zu jedem Schiedsrichter Outfit, kann das Trikot vielseitig kombiniert werden. Produktdetails: Rundhalsausschnitt und Ärmelöffnung mit Kontrastbündchen Brusttaschen mit Klettverschlüssen und Kontrastbündchen elastische Kempa- und K-Label-Aufdrucke Material: 100% Polyester33,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Was sagt ein Schiedsrichter beim Elfmeter?
Ein Schiedsrichter sagt beim Elfmeter in der Regel den Spielern, dass sie warten sollen, bis er das Signal gibt, den Ball zu schießen. Er kann auch den Spielern sagen, dass sie innerhalb des Strafraums bleiben und den Ball nicht vorwärts bewegen dürfen, bevor er geschossen wurde. Nachdem der Elfmeter ausgeführt wurde, kann der Schiedsrichter das Ergebnis des Elfmeters verkünden, zum Beispiel ob das Tor erzielt wurde oder nicht. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was macht ein Fussball Trainer?
Ein Fußballtrainer ist verantwortlich für die Planung und Durchführung von Trainingseinheiten, um die Spieler taktisch und körperlich fit zu halten. Er analysiert Spiele und Gegner, um die beste Strategie für das Team zu entwickeln. Ein Trainer motiviert und führt die Spieler, um ihr volles Potenzial auszuschöpfen und das Team zu Erfolg zu führen. Er ist auch für die Aufstellung der Spieler und die taktischen Entscheidungen während des Spiels verantwortlich. Letztendlich ist es die Aufgabe eines Fußballtrainers, das Team zu organisieren, zu coachen und zu unterstützen, um gemeinsame Ziele zu erreichen. **
-
Wie viele Schiedsrichter gibt es im Fussball?
Im Fußballspiel gibt es normalerweise drei Schiedsrichter, die das Spiel leiten: den Hauptschiedsrichter und zwei Linienrichter. Der Hauptschiedsrichter ist für die Gesamtüberwachung des Spiels verantwortlich, während die Linienrichter die Einhaltung der Abseitsregel überwachen und bei Entscheidungen des Hauptschiedsrichters assistieren. In einigen Spielen auf höherem Niveau kann es auch zusätzliche Schiedsrichter geben, die beispielsweise die Videoüberprüfung unterstützen. Insgesamt tragen die Schiedsrichter dazu bei, Fairness und Einhaltung der Regeln während des Spiels zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.